Dạo gần đây, mở khóa điện thoại bằng vân tay hay quét mặt đang là trend cực hot đúng không nào? Chỉ cần chạm tay hoặc đưa điện thoại lên là xong, khỏi cần nhớ mật khẩu rườm rà. Tiện thì có tiện, nhưng an toàn chưa chắc đâu nhé!
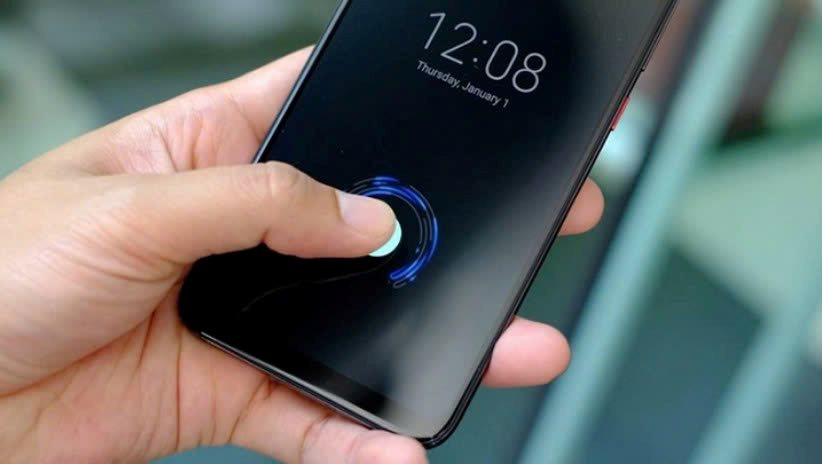
Các nghiên cứu quốc tế đã "bóc phốt" rằng nhiều công nghệ nhận diện khuôn mặt trên điện thoại vẫn có thể bị "lừa" bằng những chiêu khá đơn giản. Hơn nữa, việc dùng đặc điểm sinh học để xác thực còn đặt ra vấn đề về quyền riêng tư và nguy cơ bị ép mở khóa nữa đó!
64% điện thoại bị "dính bẫy" ảnh in?
Tổ chức bảo vệ người tiêu dùng tại Anh công bố vào tháng 4/2026 một con số "chấn động": trong 208 mẫu điện thoại được kiểm tra từ tháng 10/2022, có tới 133 chiếc (chiếm 64%) có thể bị mở khóa bằng... ảnh chân dung in trên giấy thôi!
Lý do là do nhiều smartphone dùng công nghệ nhận diện 2D - tức chỉ dựa vào camera trước để ghi hình phẳng của khuôn mặt. Nếu ảnh đủ giống, điện thoại sẽ mở khóa mà không phân biệt được người thật hay ảnh in.
Còn những hệ thống xịn hơn thì dùng cảm biến chiều sâu, bản đồ khuôn mặt 3D hoặc thuật toán phát hiện người thật để chống giả mạo. Ví dụ như công nghệ chiếu điểm hồng ngoại để tạo bản đồ 3D khuôn mặt - kiểu này thì khó lừa hơn nhiều!
Mở khóa xong thì nguy hiểm gì?
Nếu kẻ xấu vượt qua được màn hình khóa, toàn bộ dữ liệu trên điện thoại đều có nguy cơ "toang" hết: email, tin nhắn, ảnh cá nhân, và cả những thông tin để truy cập tài khoản khác nữa!
Vấn đề "không đổi được" của sinh trắc học
Khác với mật khẩu hay mã PIN - thứ mà bạn có thể ghi nhớ và thay đổi, vân tay và khuôn mặt là đặc điểm sinh học gắn liền với cơ thể. Điều này tạo ra một rủi ro khác: bạn có thể bị người khác "ép" dùng mặt hoặc tay mình để mở khóa!
Theo tạp chí công nghệ WIRED, trong một số trường hợp, người khác có thể đưa điện thoại đến trước mặt bạn hoặc dùng ngón tay của bạn để mở khóa nếu thiết bị không có cơ chế xác thực bổ sung. Khác với mật khẩu - thứ mà bạn có thể từ chối tiết lộ, phương thức này có thể không cần bạn "đồng ý" gì cả.
Đây cũng là lý do Electronic Frontier Foundation (EFF) khuyến nghị người dùng nên cân nhắc tắt tính năng mở khóa sinh trắc học trong những tình huống có nguy cơ bị ép kiểm tra điện thoại.
"Ăn cắp" mặt thì sao đây?
Một điểm khác biệt quan trọng nữa: nếu mật khẩu email hay tài khoản ngân hàng bị lộ, bạn có thể đổi một cái mới. Nhưng khuôn mặt và dấu vân tay thì sao? Đây là đặc điểm sinh học tương đối ổn định, không thể dễ dàng "đổi" khi bị đánh cắp hoặc sao chép!
Viện Tiêu chuẩn và Công nghệ Quốc gia Mỹ (NIST) cũng đã đề cập đến những thách thức trong việc bảo vệ hệ thống nhận diện khuôn mặt, bao gồm nguy cơ giả mạo bằng hình ảnh và các phương pháp tạo khuôn mặt nhân tạo.
NIST cũng nghiên cứu những hình thức tấn công giả mạo, trong đó kẻ gian sử dụng ảnh in, hình ảnh kỹ thuật số hoặc những phương tiện khác để đánh lừa hệ thống. Đây là vấn đề không chỉ xuất hiện trên điện thoại mà còn liên quan đến nhiều hệ thống xác thực sinh trắc học khác.
Vậy dữ liệu sinh trắc học có an toàn không?
Tuy nhiên, cần phân biệt giữa việc đánh cắp hình ảnh khuôn mặt và việc đánh cắp dữ liệu sinh trắc học thực sự được lưu trên thiết bị nhé!
Theo Trung tâm An ninh mạng quốc gia Anh (NCSC), dữ liệu sinh trắc học trên nhiều thiết bị hiện đại thường được lưu trữ dưới dạng mẫu mã hóa hoặc mẫu đặc trưng, không phải hình ảnh gốc có thể dễ dàng khôi phục thành khuôn mặt hay dấu vân tay ban đầu.
Điều này giúp hạn chế nguy cơ dữ liệu bị khai thác trực tiếp. Trên nhiều smartphone, quá trình thu thập và xử lý sinh trắc học được thực hiện ngay trên thiết bị, thay vì tải lên các dịch vụ đám mây. Tuy nhiên, mức độ bảo vệ cụ thể vẫn phụ thuộc vào nhà sản xuất, hệ điều hành và cách triển khai công nghệ.
Kết luận: Kết hợp nhiều lớp bảo mật mới chắc ăn!
Nguồn: kenh14.vn